Неделя, в которую уместился год
Подмену адресов для пополнения нашли в чате поддержки на сайтах криптобирж
SlowMist нашла вредоносный код в чате поддержки Udesk: на MGBX, Biking Exchange и BitxEX он подменяет адреса пополнения и крадёт cookie.
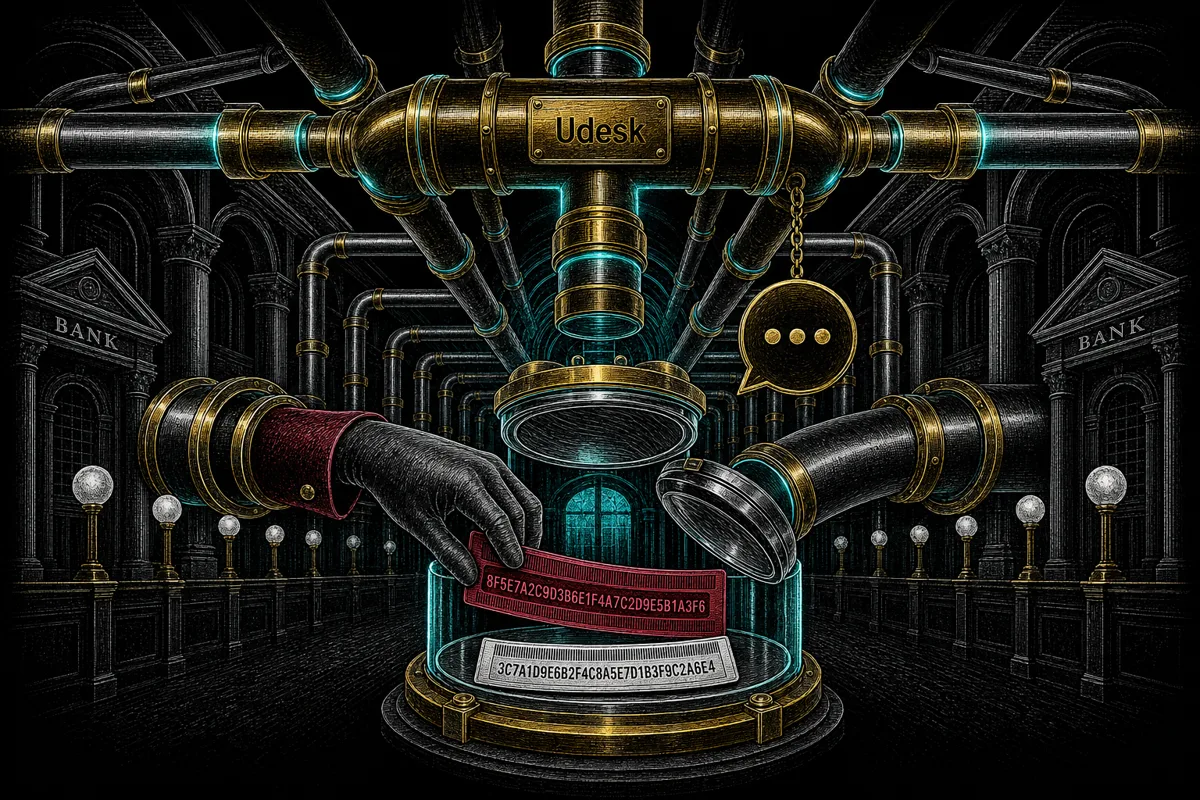
27 октября 2026 года специалисты SlowMist сообщили о вредоносном JavaScript-коде в скрипте чата поддержки Udesk — его подключают к своим сайтам компании, включая криптобиржи. Код ворует данные авторизации, cookie и информацию из форм, а на трёх площадках — MGBX, Biking Exchange и BitxEX — подменяет адреса для пополнения на странице и в буфере обмена.
Пользователь открывает подлинную страницу пополнения биржи, но видит уже подставной адрес — и переводит средства злоумышленникам, даже не заметив подмены. Были ли реальные потери, SlowMist не сообщает; как код попал в скрипт, тоже пока неизвестно.
Главная опасность в том, что взламывать саму биржу не нужно: вредоносный код приходит на сайт через подключённый сторонний сервис поддержки. Поэтому такую атаку трудно заметить даже добросовестной площадке.
Что это означает для INCEPTION?
Безопасность платформы зависит и от каждого стороннего сервиса, подключённого к ней, — отсюда строгий контроль подрядчиков и регулярный аудит интеграций. Перед переводом сверяйте начало и конец адреса на экране своего кошелька.
Материал носит информационный характер и не является инвестиционной рекомендацией.