Неделя, в которую уместился год
Уязвимость Linux на серверах валидаторов Solana оценили в 9,8 из 10 — атака ИИ на тестовый сервер заняла 53 минуты
Уязвимость CVE-2026-98432 в ядре Linux получила 9,8 из 10 по CVSS. ИИ Anthropic взломал тестовый сервер за 53 минуты, патча для Ubuntu пока нет.
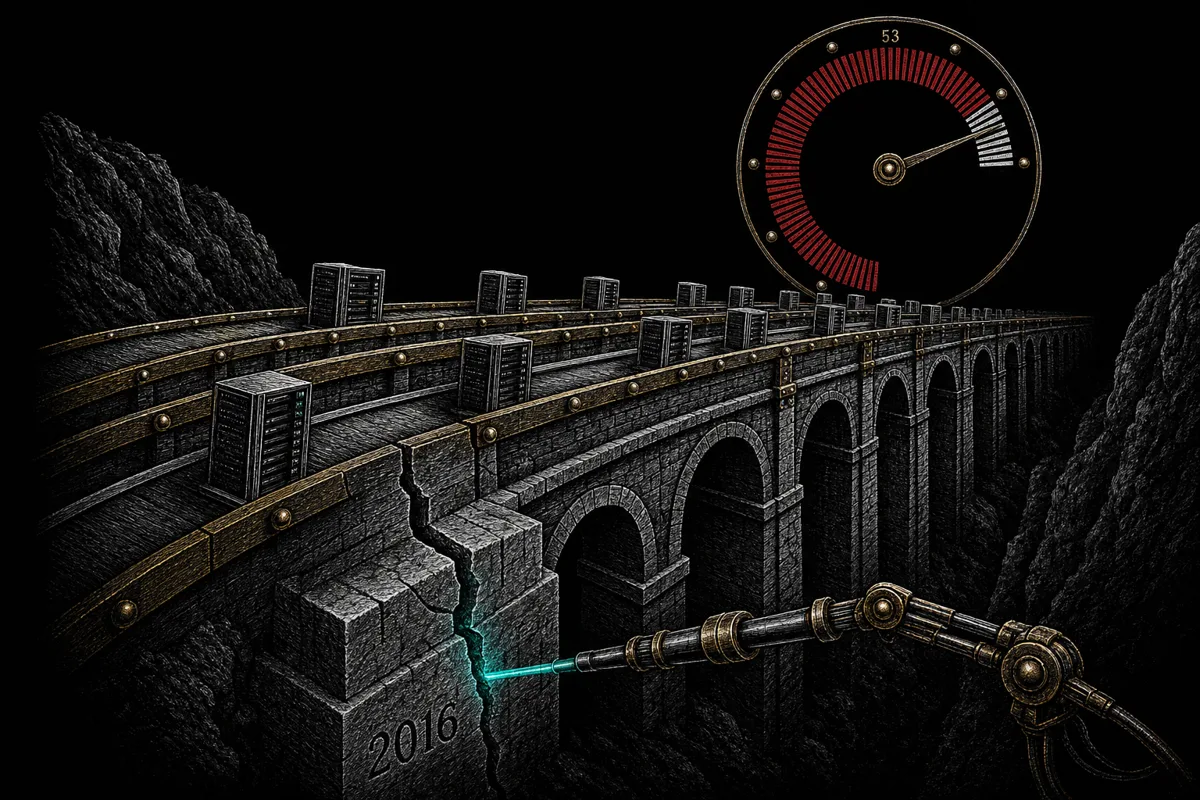
9,8 из 10 — такую оценку критичности по шкале CVSS получила уязвимость CVE-2026-98432 в ядре Linux, на котором работают серверы валидаторов Solana. При определённых условиях она позволяет злоумышленнику удалённо выполнить код на сервере. Ошибка находится в сетевом коде ядра и существует с версии 4.4 2016 года; в код самой Solana она не входит.
Исправление уже есть в ядре Linux, но для Ubuntu — операционной системы, на которой работает большинство валидаторов, — обновление на 2 ноября недоступно. В тот же день операторов призвали срочно принять меры защиты: ограничить обработку части сетевых пакетов и отключить Multipath TCP до выхода патча.
Масштаб риска показала внутренняя исследовательская модель Anthropic: она самостоятельно разработала рабочий эксплойт и получила права root на тестовом Linux-сервере с включённым Multipath TCP. Сама атака заняла около 53 минут: 48 минут на утечку адреса в памяти ядра и ещё 5 минут до выполнения команд.
Взломанный валидатор может выйти из строя или попасть под чужой контроль; признаков реальных атак на сеть пока нет.
Для инвестора это напоминание: безопасность инфраструктуры — конкретная уязвимость с конкретным сроком устранения, которого пока нет.
Материал носит информационный характер и не является инвестиционной рекомендацией.